
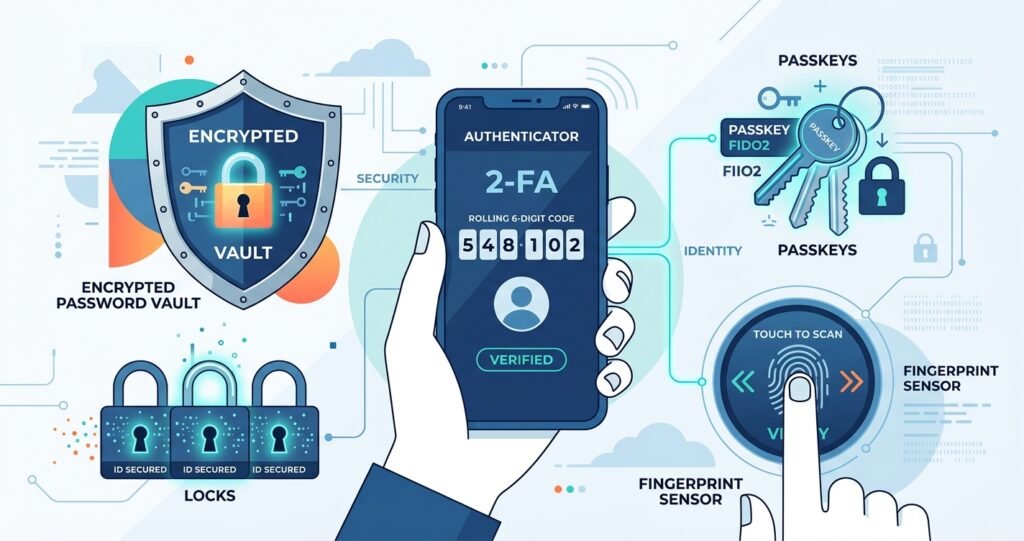
เมื่อ “รหัสผ่าน” คือกุญแจสู่ชีวิตดิจิทัลของคุณ
ในบทความก่อนหน้าเรื่อง IT Literacy เราได้พูดถึงหนึ่งในทักษะสำคัญอย่าง Cybersecurity Awareness หรือความตระหนักรู้ด้านความปลอดภัยไซเบอร์ วันนี้เราจะพาคุณมาลงลึกในสิ่งที่ทุกคนต้องใช้งานทุกวัน แต่กลับเป็นจุดที่เปราะบางที่สุดในชีวิตดิจิทัล นั่นคือ “รหัสผ่าน” (Password)
ลองนับดูเล่นๆ ว่าในหนึ่งวัน คุณกรอกรหัสผ่านไปกี่ครั้ง? ปลดล็อกหน้าจอคอมพิวเตอร์, เข้าอีเมลทำงาน, โอนเงินผ่านแอปธนาคาร, เปิดดูบัญชีคลาวด์ หรือล็อกอินแพลตฟอร์มโซเชียลมีเดีย คำถามสำคัญคือ: รหัสผ่านที่คุณใช้อยู่ทุกวันนี้ ปลอดภัยเพียงพอกับภัยคุกคามในยุคปัจจุบันแล้วหรือยัง?
วิกฤตข้อมูลรั่วไหล และภัยเงียบจาก Credential Stuffing
จากผลสำรวจด้านความปลอดภัยระดับสากล พบว่าคนวัยทำงานหนึ่งคนมีบัญชีออนไลน์เฉลี่ยมากกว่า 100 บัญชี แต่คนส่วนใหญ่กลับใช้รหัสผ่านหมุนเวียนอยู่เพียงไม่เกิน 5–10 รูปแบบเท่านั้น
พฤติกรรมนี้ทำให้เกิดช่องโหว่ร้ายแรงที่แฮกเกอร์โปรดปราน เรียกว่า Credential Stuffing ซึ่งเป็นกระบวนการที่ผู้ไม่หวังดีนำชุดชื่อผู้ใช้และรหัสผ่านที่หลุดมาจากเว็บไซต์ใดเว็บไซต์หนึ่ง (Data Breach) ไปเขียนบอทเพื่อทดสอบล็อกอินแบบอัตโนมัติกับบริการสำคัญอื่นๆ เช่น บัญชีอีเมลหลัก, PayPal หรือบัญชีช้อปปิ้งออนไลน์ หากคุณใช้รหัสผ่านเดียวกัน เพียงแค่เว็บเล็กๆ ที่ระบบความปลอดภัยหละหลวมโดนแฮก ประตูดิจิทัลทุกบานในชีวิตคุณก็อาจถูกเปิดออกพร้อมกันในคืนเดียว
ลบความเชื่อเก่า: ทำไมกฎรหัสผ่านเดิมๆ จึงใช้ไม่ได้ผลอีกต่อไป
สถาบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐฯ (NIST Special Publication 800-63B) ได้ประกาศแนวปฏิบัติใหม่ด้านการยืนยันตัวตนดิจิทัล ซึ่งปฏิเสธความเชื่อเดิมๆ ที่เราเคยถูกสอนมา:
- ความเชื่อเดิม: ต้องบังคับเปลี่ยนรหัสผ่านทุก 90 วัน
ความจริงจาก NIST: การบังคับเปลี่ยนบ่อยเกินไปไม่ได้ช่วยเพิ่มความปลอดภัย เพราะผู้ใช้มักจะเปลี่ยนแค่ตัวเลขท้าย เช่นPassword2025!เป็นPassword2026!ซึ่งแฮกเกอร์คาดเดาได้ง่าย NIST จึงแนะนำให้เปลี่ยนรหัสผ่านเฉพาะเมื่อพบหลักฐานว่าเกิดการรั่วไหลเท่านั้น - ความเชื่อเดิม: ต้องผสมตัวพิมพ์ใหญ่ เล็ก ตัวเลข และอักขระพิเศษจนจำไม่ได้
ความจริงจาก NIST: รหัสผ่านสั้นๆ ที่ซับซ้อนอย่างP@$$w0rd1!คอมพิวเตอร์สมัยใหม่ใช้เวลาถอดรหัส (Brute-force) ไม่กี่นาที สิ่งที่สร้างความปลอดภัยได้ดีกว่ามากคือ “ความยาว” (Length)
4 ขั้นตอนเปลี่ยนนิสัย สู่ความปลอดภัยดิจิทัลระดับสูง
1. ใช้ Passphrase แทน Password
หากคุณยังจำเป็นต้องตั้งรหัสผ่านที่ต้องจำด้วยตัวเอง ให้เปลี่ยนมาใช้ Passphrase หรือการนำคำศัพท์ 4–5 คำที่ไม่เกี่ยวข้องกันมาต่อกันเป็นประโยคยาว เช่น apple-river-guitar-sunshine-blue ประโยคลักษณะนี้มีความยาวเกิน 20 ตัวอักษร ซึ่งยากต่อการแฮกด้วยโปรแกรมคอมพิวเตอร์อย่างมหาศาล แต่ง่ายต่อการจดจำของสมองมนุษย์
2. ฝากความจำไว้กับ Password Manager
อย่าพยายามจดจำรหัสผ่านของทั้ง 100 บัญชีด้วยสมองตัวเอง ให้ใช้เครื่องมือจัดการรหัสผ่าน (Password Manager) เช่น Bitwarden (โอเพนซอร์สและใช้งานฟรี) หรือ 1Password เครื่องมือเหล่านี้จะช่วยสร้างรหัสผ่านที่สุ่มยาว 20+ หลักโดยไม่ซ้ำกันเลยในแต่ละเว็บ หน้าที่คุณมีเพียงจำ Master Password หลักเพียงอันเดียวเพื่อปลดล็อกห้องเก็บข้อมูลที่เข้ารหัสไว้อย่างแน่นหนา
3. อัปเกรด Two-Factor Authentication (2FA) สู่ระดับ Phishing-Resistant
การยืนยันตัวตนแบบสองชั้น (2FA) ช่วยปกป้องบัญชีได้แม้รหัสผ่านจะหลุด แต่ประเภทของ 2FA ก็มีความปลอดภัยต่างกัน:
- หลีกเลี่ยง SMS OTP: หากเลือกได้ ควรงดการส่งรหัสผ่าน SMS เพราะเสี่ยงต่อการถูกดักรับข้อมูลผ่านการสลับซิม (SIM Swapping)
- ใช้ Authenticator App: เปลี่ยนมาใช้แอปสร้างรหัส 6 หลักแบบหมุนเวียนตามเวลา (TOTP) เช่น Google Authenticator, Microsoft Authenticator หรือฟังก์ชันใน Bitwarden
- Hardware Security Key: กุญแจรักษาความปลอดภัยแบบฮาร์ดแวร์ (เช่น YubiKey) ป้องกันฟิชชิ่งได้สมบูรณ์แบบที่สุด
4. ก้าวสู่อนาคตแบบไม่ต้องจำรหัสผ่านด้วย Passkey (FIDO2)
ปัจจุบันบริการระดับโลกอย่าง Google, Apple, Microsoft และบริการธนาคารหลายแห่ง เริ่มรองรับ Passkeys ซึ่งเป็นเทคโนโลยีตามมาตรฐาน FIDO2 โดยตัดขั้นตอนการกรอกรหัสผ่านออกไปทั้งหมด แล้วเปลี่ยนมาใช้การยืนยันตัวตนผ่านฮาร์ดแวร์และไบโอเมตริกบนอุปกรณ์ของคุณ เช่น การสแกนใบหน้า (Face ID), ลายนิ้วมือ (Touch ID) หรือ Windows Hello ทำให้แฮกเกอร์ไม่สามารถขโมยรหัสผ่านไปได้ และปลอดภัยจากการหลอกลวงทางฟิชชิ่งแบบ 100%
ตารางเปรียบเทียบ: รูปแบบการยืนยันตัวตนที่คุณควรเลือกใช้
| รูปแบบ | ระดับความปลอดภัย | ความสะดวกในการจำ | การป้องกันฟิชชิ่ง |
|---|---|---|---|
| รหัสผ่านสั้น/ใช้ซ้ำ | ต่ำมาก (อันตราย) | จำง่าย | ป้องกันไม่ได้เลย |
| รหัสผ่านอักขระพิเศษสั้น | ปานกลาง | จำยากมาก | ป้องกันไม่ได้ |
| Passphrase (ประโยคยาว) | สูง | จำได้ง่ายเป็นเรื่องราว | ช่วยชะลอการแฮก |
| Password Manager + 2FA | สูงมาก | ไม่ต้องจำรหัสย่อย | ป้องกันได้ดีมาก |
| Passkey (FIDO2) | ระดับสูงสุด | ไม่ต้องจำ (ใช้สแกนนิ้ว/หน้า) | ป้องกันฟิชชิ่ง 100% |
บทสรุป: ความปลอดภัยเริ่มต้นจากนิสัยเล็กๆ ของคุณ
การยกระดับความปลอดภัยทางไซเบอร์ไม่ใช่เรื่องของนักเจาะระบบหรือผู้เชี่ยวชาญไอทีเพียงอย่างเดียว แต่เริ่มต้นจากการปรับพฤติกรรมในชีวิตประจำวันของเราเอง เพียงแค่คุณเริ่มเปลี่ยนจากการใช้รหัสผ่านซ้ำๆ มาใช้งาน Password Manager และเปิดใช้ Passkey ในบริการที่รองรับ คุณก็สามารถป้องกันความเสี่ยงในการสูญเสียข้อมูลสำคัญไปได้มากกว่า 99% แล้วครับ 🔐